NISG-Check
Presse

Medienecho und Pressematerial

Für Redaktionen: Kennzahlen der Initiative, Ansprechpartner und die bisherige Berichterstattung. Bildmaterial der Ausgaben stellen wir auf Anfrage zur Verfügung.

PressemitteilungenZum Abdruck freigegeben

Aktuelle Pressemitteilung

Pressemitteilung · Steyr, 6. November 2026

Erst die Kühlregale, dann die Maschinen? Steyr spielt den Cyber-Ernstfall durch

CRA meets NISG: Bei der dritten Ausgabe der NIS Initiative spielen Fachleute am 19. November an der FH OÖ Campus Steyr ein fiktives Szenario durch. Ziel: Betriebe sollen die neuen Cybersicherheitspflichten für Hersteller (EU Cyber Resilience Act) und für Unternehmen (NISG 2026) besser verstehen und einordnen können.

Volltext lesen

STEYR. Seit Anfang November manipulieren Unbekannte über das Internet die Kühlanlagen von Supermärkten in mehreren EU-Ländern. Die Anlagen heizten sich auf bis zu 50 Grad auf, Lebensmittel im Wert von Hunderttausenden Euro landeten im Müll. Die EU-Kommission berief ein Krisentreffen ein. In Österreich ist nach bisherigem Stand kein Fall bekannt. Das Muster dahinter betrifft aber weit mehr als den Handel: eine vernetzte Anlage, ein Wartungszugang über das Internet und ein Betrieb, der davon abhängt.

Hersteller und Betriebe in der Pflicht

Genau hier setzen zwei neue Regelwerke an. Der Cyber Resilience Act (CRA) der EU verpflichtet die Hersteller vernetzter Produkte, von der Steuerung bis zur Software: Seit 11. September 2026 müssen sie aktiv ausgenutzte Sicherheitslücken und schwerwiegende Vorfälle melden, mit einer ersten Warnung binnen 24 Stunden. Das gilt auch für Produkte, die vor dem 11. Dezember 2027 auf den Markt kamen.

Das NISG 2026, Österreichs neues Gesetz zur Cybersicherheit in Unternehmen, gilt seit 1. Oktober. Es setzt nicht beim Gerät an, sondern beim Betrieb: Je nach Branche und Größe sind etwa mittlere und große Hersteller von Maschinen, Fahrzeugteilen oder Lebensmitteln erfasst. Sie müssen erhebliche Sicherheitsvorfälle melden, die erste Warnung ebenfalls binnen 24 Stunden, egal über welches Gerät der Angriff kam.

„Die Kühlregal-Angriffe sind kein reines Supermarkt-Problem. Dieselbe Fernwartungs-Funktionalität steckt in vielen Produkten, Maschinen, Produktionsanlagen und Gebäudetechnik quer durch die oberösterreichische Industrie“, sagt Ing. Patrick J. Pammer, Initiator der NIS Initiative. „Wer erst im Ernstfall klärt, wer was meldet, wie kommuniziert wird und ob die Backups funktionieren, verliert wertvolle Zeit und durch den Stillstand viel Geld.“

Ein Angriff, Stunde für Stunde

Wie das im Ernstfall abläuft, zeigt die dritte Ausgabe der NIS Initiative am 19. November im DigiSpace der FH OÖ Campus Steyr. Unter dem Titel „CRA meets NISG – Wenn eine Maschinenschnittstelle zum Einfallstor wird.“ spielen Fachleute einen Angriff auf einen fiktiven Produktionsbetrieb Stunde für Stunde durch: Am Freitagabend dringen Angreifer über den Fernwartungszugang einer Maschine ein, am Montag um 06:12 Uhr steht die Produktion.

Auf dem Podium diskutieren Dipl.-Ing. (FH) Dr. Stephan Hutterer (COMPLYD, Cyber Resilience Act), Janusz Kubik (net-o-logy, Incident Response), Dipl.-Ing. Adrian Pinter, COSM (Siemens AG Österreich, Cybersecurity for Industry, EMEA), Akad. Vkfm. Johann Mitmasser (MAConsulting, Versicherung), Amelie Gutbrod, MSc (Logistikum der FH OÖ, Lieferkette) und Ing. Patrick J. Pammer (NISG). Eröffnet wird die Veranstaltung von FH-Prof. MMag. Dr. Susanne Leitner-Hanetseder, Vizedekanin der FH OÖ Campus Steyr.

Termin: Donnerstag, 19. November 2026, 13 Uhr, DigiSpace, FH OÖ Campus Steyr, Wehrgrabengasse 1-3, 4400 Steyr. Programm und Anmeldung: nis-initiative.at. Medienvertreterinnen und -vertreter sind herzlich eingeladen, die Teilnahme ist kostenfrei (Anmeldung erforderlich).

Schlagwörter: Cyberangriff, Kühlanlagen, Cyber Resilience Act, NISG 2026, OT-Security, Fernwartung, Steyr

Pressemitteilung (PDF) Word (DOCX) Fotos und Bildtexte ↗
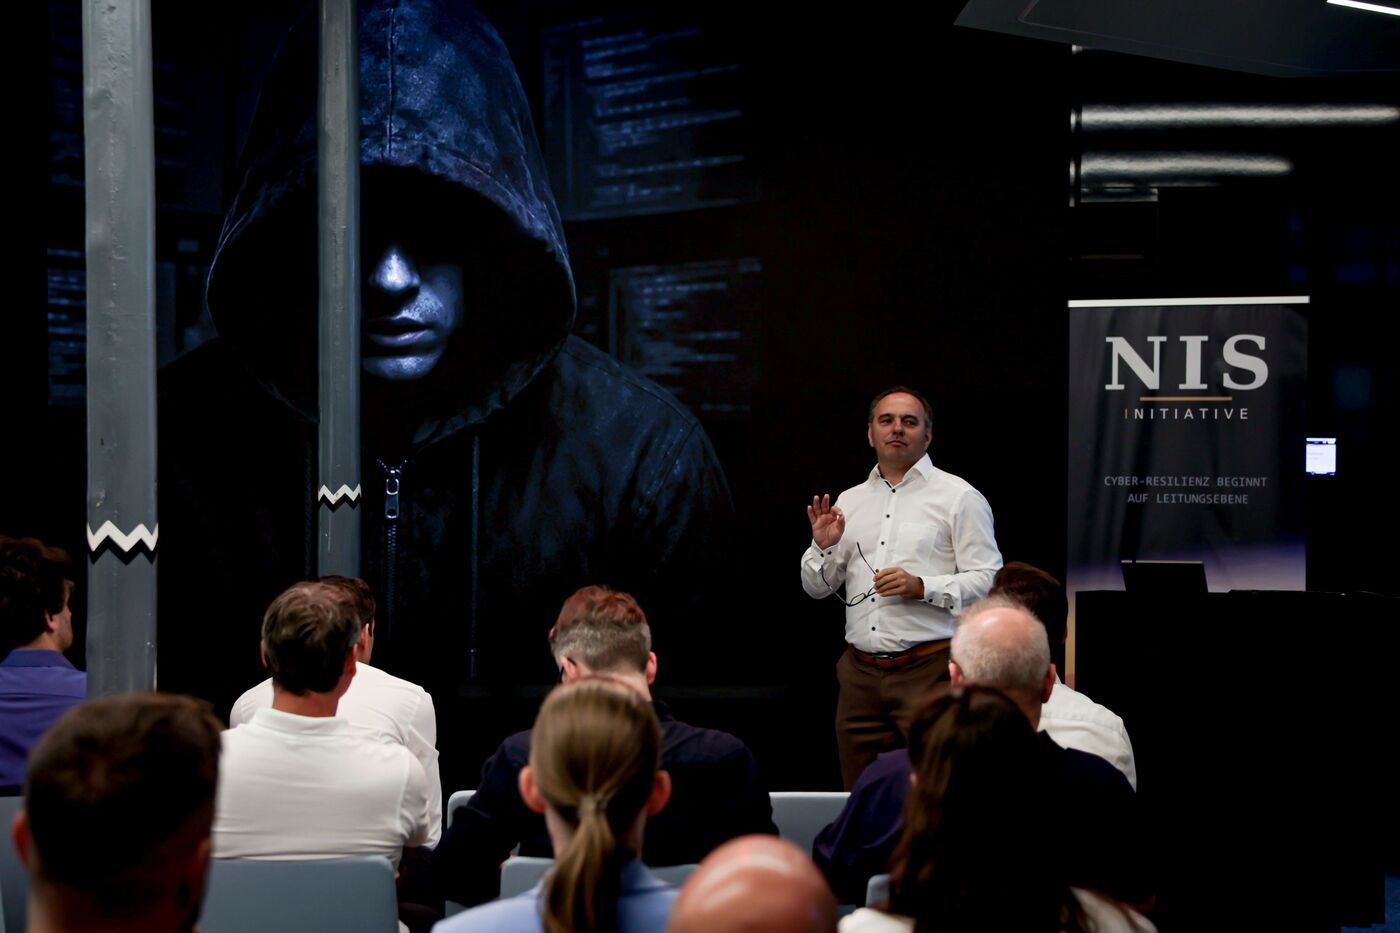
Bild 1 – Die Sicht der Angreifer: Wojciech Muras, PhD, CEO von net-o-logy, bei der zweiten Ausgabe der NIS Initiative im DigiSpace der FH OÖ Campus Steyr (3. September 2026).
Bild 1 – Die Sicht der Angreifer: Wojciech Muras, PhD, CEO von net-o-logy, bei der zweiten Ausgabe der NIS Initiative im DigiSpace der FH OÖ Campus Steyr (3. September 2026). Foto: nis-initiative.at
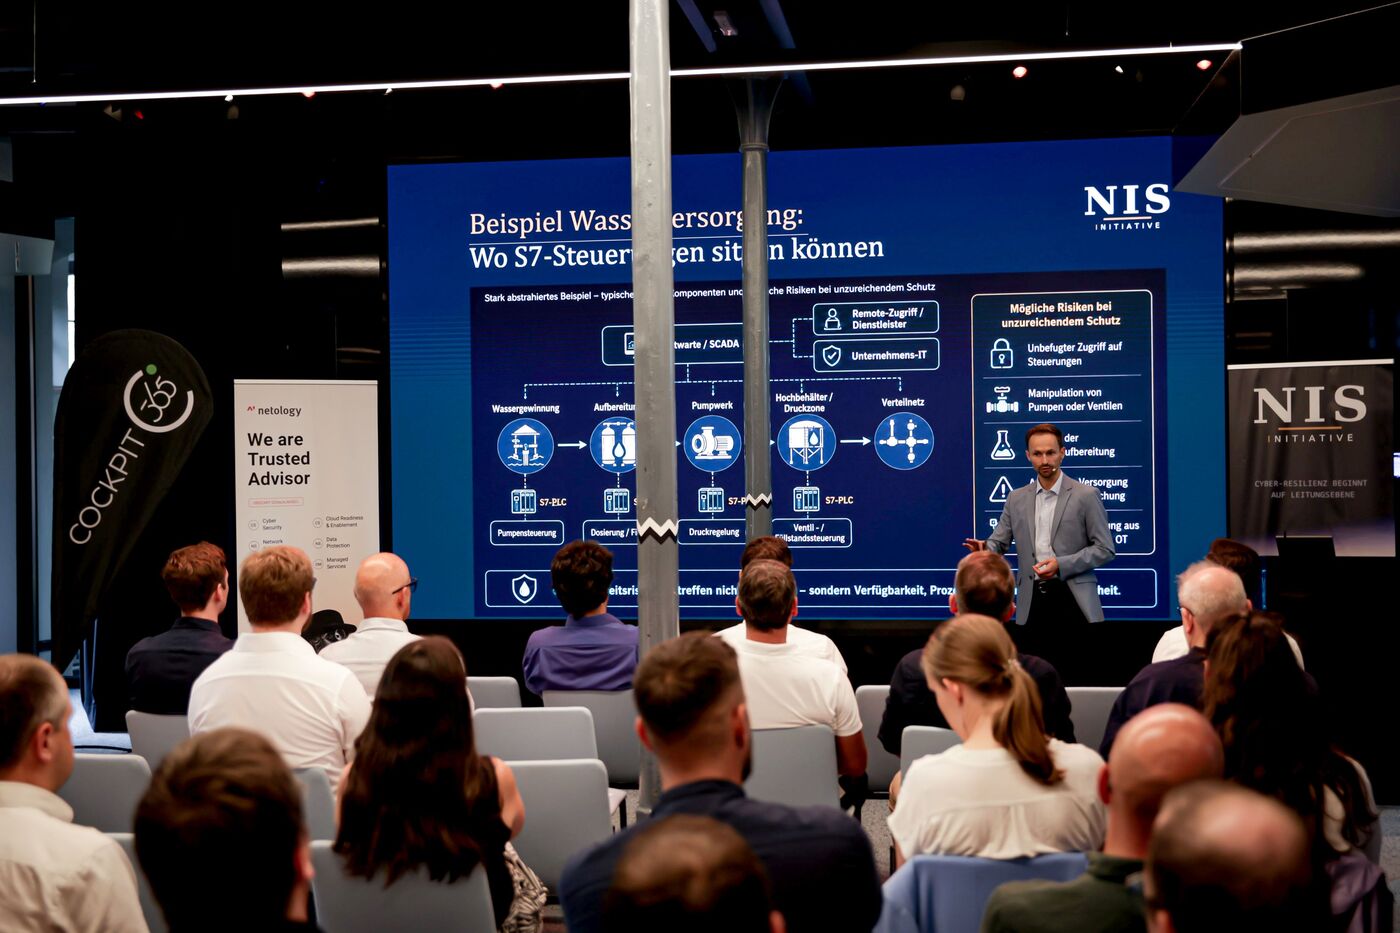
Bild 2 – Vernetzte Steuerungen: Ing. Patrick J. Pammer bei der zweiten Ausgabe der NIS Initiative im DigiSpace der FH OÖ Campus Steyr (3. September 2026).
Bild 2 – Vernetzte Steuerungen: Ing. Patrick J. Pammer bei der zweiten Ausgabe der NIS Initiative im DigiSpace der FH OÖ Campus Steyr (3. September 2026). Foto: nis-initiative.at
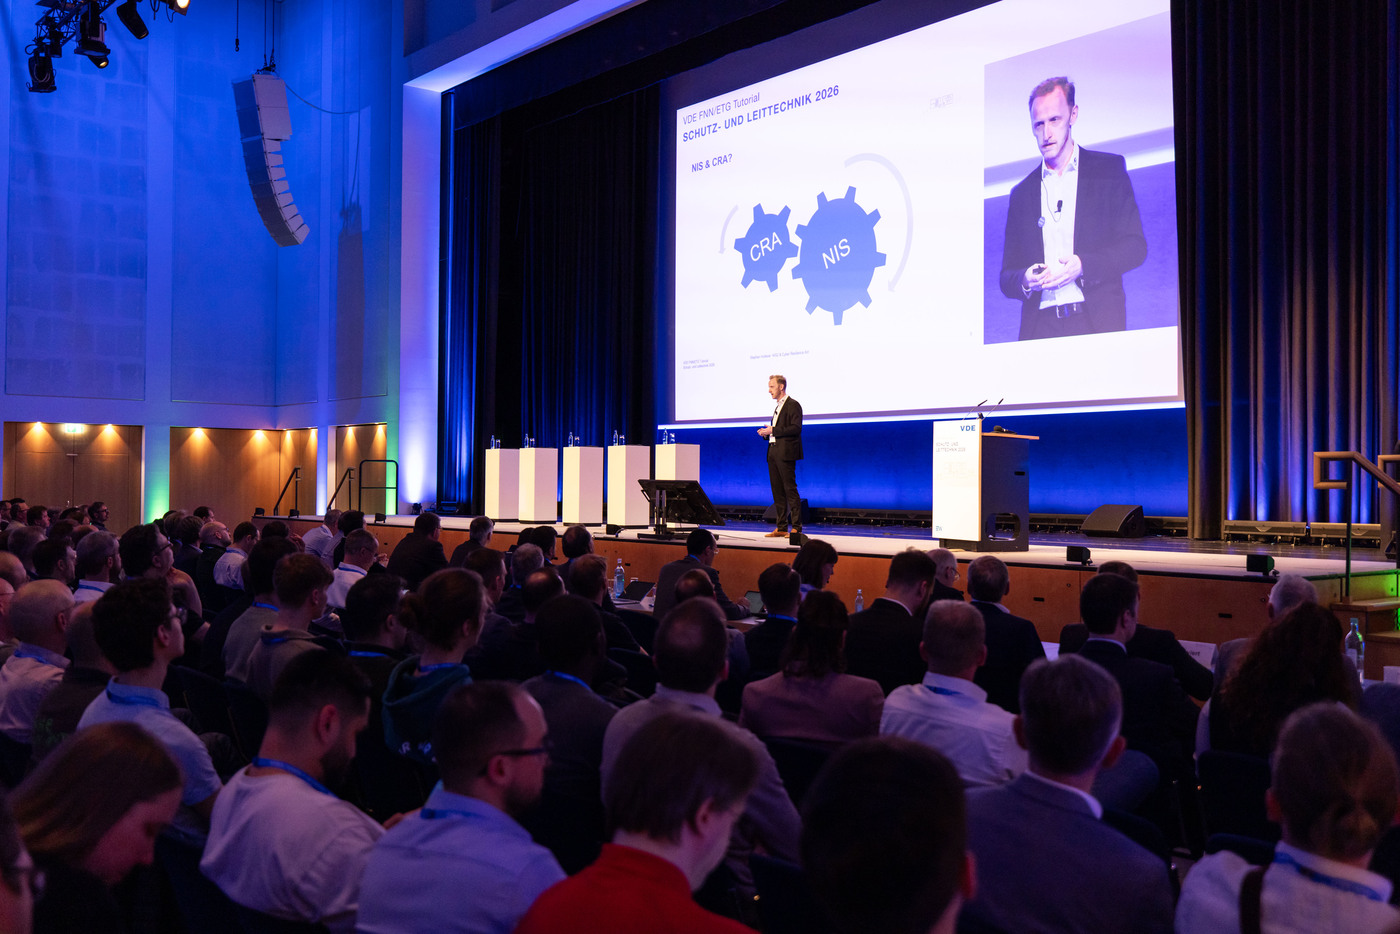
Bild 3 – CRA trifft NIS: Dipl.-Ing. (FH) Dr. Stephan Hutterer, CEO der COMPLYD GmbH, hält bei der NIS Initiative am 19. November die Keynote „Cyber Resilience Act in der Praxis“.
Bild 3 – CRA trifft NIS: Dipl.-Ing. (FH) Dr. Stephan Hutterer, CEO der COMPLYD GmbH, hält bei der NIS Initiative am 19. November die Keynote „Cyber Resilience Act in der Praxis“. Foto: EW Medien und Kongresse GmbH

Abdruck honorarfrei im Zusammenhang mit der Berichterstattung über die NIS Initiative. Weitere Verwendung nach Rücksprache mit der NIS Initiative.

MedienechoBerichterstattung über die Ausgaben

Was geschrieben wurde

Wojciech Muras, PhD, CEO von net-o-logy, bei der zweiten Ausgabe der NIS Initiative
Gehackte Supermarkt-Kühlungen: Fachtagung in Steyr spielt den Cyber-Ernstfall durchMeinBezirk · 06.11.2026

Vorbericht zur Ausgabe 03: Die Angriffe auf Supermarkt-Kühlanlagen als Aufhänger, das Szenario „Ein Angriff, Stunde für Stunde“ und die Pflichten nach CRA und NISG 2026. Aufmacherbild: Wojciech Muras, net-o-logy.

Artikel lesen (MeinBezirk) ↗

Ing. Patrick J. Pammer bei der zweiten Ausgabe der NIS Initiative
In Steyr wird der Cyber-Ernstfall durchgespieltTips · 06.11.2026

Bericht über die Ausgabe 03 am 19. November: Fachleute spielen einen Angriff auf einen Produktionsbetrieb durch - mit Patrick Pammer zu Meldewegen, Kommunikation und Backups.

Artikel lesen (Tips) ↗

Cyber-Resilienz wird zur ManagementpflichtMeinBezirk · 09/2026

Bericht über die Ausgabe 02 in Steyr und die Verschiebung der Verantwortung für Cybersicherheit in die Geschäftsführung.

Artikel lesen (MeinBezirk) ↗

PressekitKennzahlen zum Zitieren

Die Initiative in Zahlen

Gegründet
Juni 2026, Steyr, Oberösterreich
Initiator
Ing. Patrick J. Pammer, zertifizierter NIS-Experte
Ausgaben
Zwei erschienen (11.06.2026, 03.09.2026), Ausgabe 03 am 19.11.2026
Partner
11 (Hochschule, Verwaltung, Recht, Forschung, Technologie)
Referentinnen und Referenten
16
Zielgruppe
Geschäftsführung, IT-Leitung, Compliance in Unternehmen und Verwaltung
Format
Kuratierte Ausgaben, Roundtables, Arbeitsgruppen, Wissensbasis, Werkzeuge
Pressekontakt
office@patrickpammer.com · +43 664 355 4470
Logo, Wortmarke und Bildmaterial in Druckauflösung senden wir auf Anfrage. Fotos der Ausgaben zeigen Teilnehmende - eine Veröffentlichung stimmen wir vorher mit den Abgebildeten ab.
Galerie39 Fotos der Ausgabe 02

Bilder der letzten Ausgabe

Alle 39 Bilder Bilder der Ausgabe 01

Druckfähige Dateien auf Anfrage an office@patrickpammer.com.